--------------- <> -----------------
--- KHOA HỌC - CÔNG NGHỆ - GIÁO DỤC - VIỆC LÀM ---
--- Học để đi cùng bà con trên thế giới ---

Tìm kiếm trong Blog

Đĩa cứng - 5 - Vùng Reserved

-->
(Tiếp theo của đĩa cứng_4)

Vùng dành riêng (Reserved)

Đây là vùng đầu tiên trong ổ đĩa logic, vùng này có chứa Boot Sector của ổ đĩa logic.
Vùng này chứa các thông tin mô tả chung nhất về hệ thống quản lý tập tin, mã khởi động. Dựa vào vùng này sẽ tìm được các thông tin quan trọng về vị trí bắt đầu của các vùng khác trên ổ đĩa logic.
Kích thước của vùng Reserved:
-          Với FAT12/FAT16: một sector.
-          Với FAT32: nhiều hơn một sector
Các thành phần trong vùng Reserved được minh họa trong hình dưới đây.

Boot Sector
Boot Sector là sector đầu tiên trong vùng Reserved.
Boot Sector chứa các thông tin mô tả về tổ chức của hệ thống quản lý tập tin.
Ví dụ, để định vị được Boot Sector của ổ đĩa logic đầu tiên (primary partition đầu tiên), dựa vào thông tin của entry số 1, trong Partition Table, trong MBR, xác định được vị trí bắt đầu của Boot Sector là sector vật lý 63.
Nội dung của Boot Sector được thể hiện ở hình bên dưới.


Phiên bản Boot Sector của FAT12/FAT16 khác so với phiên bản Boot Sector của FAT32, tuy nhiên, 36 byte đầu tiên của Boot Sector trên cả hai hệ thống đều giống nhau.

Nội dung của 36 byte đầu tiên được minh họa ở hình bên dưới.


 Cụ thể các trường được minh họa ở bảng dưới đây.
Các trường của 36 byte đầu tiên
Byte thứ
(hệ 10)
Giá trị
ví dụ
Mô tả
0 – 2
“EB 58 90”
Lệnh nhảy tới vùng mã khởi động (boot code).
3 – 10
“4D 53 57 49 4E 34 2E 31”
Nội dung của OEM.
(MSWIN4.1)
11 – 12
“00 02”
=> 512
Kích thước một sector, tính bằng byte. Chấp nhận các giá trị: 512, 1024, 2048, 4096.
13 – 13
“04”
=> 4
Số sector/cluster. Cho phép các giá trị là lũy thừa của 2, tuy nhiên kích thước của cluster không vượt quá 32KB.
14 – 15
“26 00”
=> 38
Số sector của vùng Reversed.
16 – 16
“02”
=> 2
Số FAT (FAT Structure), thường có hai FAT. Một FAT chính và một FAT dự phòng.
17 – 18
“00 00”
Số entry tối đa trong vùng Root Directory. Hoặc số tập tin tối đa được tạo trong thư mục gốc của ổ đĩa logic.
Với FAT32, trường này luôn mang giá trị 0.
19 - 20
“00 00”
Tổng số sector của ổ đĩa logic. Nếu số sector của ổ đĩa vượt quá khả năng biểu diễn của 16 bit thì trường này sẽ mang giá trị 0, khi đó tổng số sector của ổ đĩa sẽ được lưu ở một trường gồm bốn byte bắt đầu tại byte 32.
21 – 21
“F8”
Mã mô tả loại đĩa
22 – 23
“00 00”
Số sector cho mỗi FAT Structure. Với FAT32, trường này mang giá trị 0.
24 – 25
“3F 00”
=> 63
Số sector/track
26 – 27
“FF 00”
=> 255
Số mặt đĩa (đầu đọc)
28 – 31
“3F 00 00 00”
Số sector trước partition. Nếu là primary partition đầu tiên, hoặc ổ đĩa logic đầu tiên trong extended partition, giá trị này sẽ là 63. Tuy nhiên, nếu là primary partition thứ hai, ba, bốn hoặc các ổ đĩa logic từ thứ hai trở đi trong extended partition, giá trị này sẽ là tổng số sector của các vùng trước nó tính từ đầu đĩa cứng vật lý (nếu là primary partition) hoặc tính từ nơi bắt đầu của extended partition (nếu là ổ đĩa logic trong vùng extended partition).
32 – 35
“3F 04 7D 00”
=> 8193087
Tổng số sector của ổ đĩa logic.

Nội dung của các byte kế tiếp trong Boot Sector FAT32.
Byte thứ
(hệ 10)
Giá trị
Ví dụ
Mô tả
36 – 39
“45 3E 00 00”
=> 15941
Số sector của một FAT Structure
40 - 41
“00 00”
Cho biết trạng thái hoạt động của các FAT Structure.
-         Bit 0-3: chỉ mục của các FAT Structure, cho biết FAT Structure nào được cập nhật dữ liệu, khi đó, vị trí của bit tương ứng có giá trị giá trị 0, ngược lại, mang giá trị 1.
-         Bit 4-6: không sử dụng.
-         Bit 7: mang giá trị 0, nếu tất cả các FAT Structure đều được cập nhật. Mang giá trị 1 nếu chỉ có một FAT Structure được cập nhật, tham khảo bit 0 -3.
-         Bit 8-15: không sử dụng.
42 – 43
“00 00”
Số phiên bản major và minor.
44 – 47
“02 00 00 00”
=> 2
Cluster bắt đầu của Root Directory
48 – 49
“01 00”
=> 1
Vị trí sector bắt đầu của FSINFO
(kí hiệu:SecFSINFO)
50 – 51
“06 00”
Vị trí của Boot Sector dự phòng
52 – 63
“00….00”
Chưa sử dụng
64 – 64
“80”
=> 128
Định danh của ổ đĩa cứng vật lý.
65 – 65
“01”
Không sử dụng
66 – 66
“29”
Dấu chỉ, cho biết ba byte kế tiếp có được sử dụng hay không? Giá trị “29” có nghĩa là có sử dụng.
67 – 70
“59 2D 2F 51”
Định danh của ổ đĩa logic, hệ điều hành sinh ra chuỗi số này dựa vào ngày/giờ ổ đĩa được định dạng.
71 – 81
“20...20”
Tên ổ đĩa do người dùng đặt dạng ASCII.
82 – 89
“46 41 54 33 32 20 20 20”
=> FAT32
Tên của hệ thống quản lý tập tin. (chỉ để hiển thị, không thể dựa vào trường này để kết luận là ổ đĩa đã được định dạng theo kiểu hệ thống quản lý tập tin nào?).
90 – 509

Mã khởi động, thông báo lỗi.
510 – 511
“AA 55”
Dấu chỉ kết thúc.

 -----------------------------------
Cập nhật 2013/4/6
 ---------------------------------------------------

Tham khảo

[3] FAT32_Hardware White Paper

Switch1_basic

Nội dung

- Cấu hình switch cơ bản

Hướng dẫn

Switch

Trường hợp có nhiều người trong 1 phòng đều nói sẽ dẫn tới không ai nghe được của ai cũng giống như các máy tính được đấu nối vào 1 hub. Để khắc phục hạn chế này các mạng LAN thường sử dụng switch layer2. Thiết bị này cũng có chức năng đấu nối như hub, tuy nhiên, có 1 ưu điểm là switch cho phép các kết nối tới nó có thể thực hiện giao tiếp đồng thời mà không ảnh hưởng đến các kết nối khác.

Switch hoạt động ở tầng 2 của mô hình OSI, thông minh hơn hub, switch chỉ gửi dữ liệu tới đúng cổng mà dữ liệu cần đi tới, các thiết bị còn lại không được nhận dữ liệu này, điều này làm giảm việc gửi dữ liệu dư thừa tới các cổng còn lại.

Switch đọc địa chỉ MAC nguồn và đích của frame, và do switch có thể ghi nhớ port nào thuộc về thiết bị (địa chỉ MAC) nào, nên nó sẽ gửi dữ liệu tới chính xác thiết bị cần nhận.

Tuy nhiên, nếu switch nhận được 1 frame mà địa chỉ đích là broadcast hoặc multicast, nó sẽ gửi frame tới tất cả các port.

Tất cả các thiết bị kết nối tới 1 port của switch là 1 collision domain, các thiết bị kết nối vào các port khác nhau của switch tạo ra các collision domain khác nhau. Mặc định, tất cả các thiết bị kết nối tới 1 switch là 1 broadcast domain.

So sánh giữa switch và bridge

Về bản chất thì switch giống bridge. Tuy nhiên có những điểm khác biệt giữa 2 thiết bị này là:

· Switch nhanh hơn bridge, vì switch chuyển mạch dựa trên nền tảng phần cứng (application-specific integrated circuit – ASIC), trong khi bridge chuyển mạch dựa trên phần mềm.

· Switch có thể kết nối các mạng LAN có băng thông khác nhau, ví dụ, một mạng Ethernet LAN 10Mbps có thể kết nối với mạng Ethernet LAN 100 Mbps thông qua switch. Ngược lại tất cả các port của bridge chỉ hỗ trợ 1 loại băng thông mạng.

· Thông thường, switch nhiều cổng hơn bridge.

· Các switch hiện đại có thêm các chức năng mà bridge không có.

Bài tập

Phần này sẽ hướng dẫn 1 số thao tác cấu hình switch cơ bản (thực hiện trên packet tracer 5.0).

1. Các chế độ làm việc, running-config, start-up config

> Sử dụng switch 2960

> Click đúp vào switch > chọn tab CLI > gõ phím Enter để mở cửa sổ console, thực hiện cấu hình.

Quá trình khởi động của switch bắt đầu bằng POST (power-on self-test), sau đó nạp hệ điều hành (IOS) từ bộ nhớ flash, tìm kiếm start-up config được lưu trong NVRAM (nonvolatile RAM). Cuối cùng start-up config được chép từ NVRAM vào RAM thành running-config.

- Start-up config chứa các cấu hình dự phòng, được sử dụng để khôi phục lại các thông tin đã cấu hình trong trường hợp cần thiết.

- Running config chứa các cấu hình đang thực thi.

Một số chế độ làm việc của switch: User exec mode (user mode), Privileged exec mode (privileged mode), Global configuration mode. Các chế độ này khác nhau ở quyền của người quản trị có thể thực hiện.

Cụ thể:

- User exec mode (user mode): chỉ cho người quản trị xem (một cách hạn chế) cấu hình của switch mà không được thay đổi cấu hình.

- Privileged exec mode (privileged mode): cho người quản trị xem toàn bộ cấu hình của switch mà không được thay đổi cấu hình.

- Global configuration mode: người quản trị có thể thay đổi cấu hình của switch.

Lưu ý: mỗi lệnh đều có chế độ thực hiện của nó, nếu dùng lệnh ở sai chế độ, lệnh sẽ không được thực hiện, hệ thống sẽ báo lỗi.

Hình vẽ minh họa các chế độ làm việc của switch.

Chế độ mặc định của switch là user mode.

Switch>

> Gõ dấu ? để biết các lệnh được phép thực hiện ở chế độ này.

Switch>?


> Sử dụng lệnh show version trả lời các câu hỏi sau:

  • Kiểu switch?
  • Có những giao tiếp (interface) gì?
  • Dung lượng bộ nhớ RAM?
  • Tên và phiên bản của hệ điều hành (IOS)?

> Sử dụng lệnh enable để vào chế độ privileged mode

Dấu nhắc sẽ chuyển từ Switch> sang Switch #

> Gõ dấu ? để biết các lệnh được phép thực hiện ở chế độ này.

> Sử dụng lệnh show running-config để xem cấu hình của switch hiện thời (đang chạy), trả lời câu hỏi.

  • Tên của switch (hostname)?
  • Tên của các interface?

> Sử dụng lệnh show startup-config để xem cấu hình lưu dự phòng, sẽ có kết quả:

startup-config is not present

> Giải thích, tại sao có kết quả này?

> Thực hiện sao lưu cấu hình đang chạy lưu vào start-up config, sử dụng lệnh copy:

Switch#copy running-config startup-config

Destination filename [startup-config]?

Building configuration...

[OK]

> Sử dụng lệnh show startup-config để xem cấu hình lưu dự phòng:

Switch#show startup-config

> Quan sát kết quả và giải thích?

> Gõ lệnh disable để về lại chế độ user mode.

2. Đặt tên (hostname) cho switch, mật khẩu

Mặc định tất cả các switch đều có tên là “switch”, để thuận tiện trong quá trình làm việc, cần đặt tên cho các switch. Sử dụng lệnh hostname tên_switch

> Phải vào chế độ global configuration mode để cấu hình.

> Để vào chế độ global configuration mode tại dấu nhắc Switch# gõ configure terminal

Switch#configure terminal

Enter configuration commands, one per line. End with CNTL/Z.

Switch(config)#hostname s1

s1(config)#

Tại dấu nhắc tên của switch đã được thay đổi.

> Đặt mặt khẩu cho chế độ privileged mode, việc đặt mật khẩu cho chế độ này là quan trọng, vì ở chế độ này cho phép thay đổi các cấu hình của switch. Việc giới hạn số người được phép truy cập, giúp tăng tính bảo mật cho switch. Chỉ những người có mật khẩu mới được phép thay đổi cấu hình.

> Vào chế độ global configuration mode, sử dụng lệnh enable password matkhau – trong đó matkhau chính là mật khẩu bạn muốn đặt.

s1#conf terminal

Enter configuration commands, one per line. End with CNTL/Z.

s1(config)#enable pass

s1(config)#enable password matkhau

s1(config)#

> Trở về chế độ user mode.

> vào lại chế độ privileged mode, switch sẽ yêu cầu nhập mật khẩu.

s1#disable

s1>en

Password:

s1#

Lưu ý: khi đặt mật khẩu bằng lệnh enable password, mật khẩu sẽ được lưu vào file cấu hình của switch dưới dạng không mã hóa (plain-text). Vì vậy nếu bằng cách nào đó người ngoài đọc được file cấu hình này thì họ sẽ biết được mật khẩu truy cập vào chế độ privileged mode.

> Xem lại mật khẩu đã đặt (chưa mã hóa)

> Vào chế độ privileged mode gõ lệnh show running-config

s1#show running-config

Building configuration...

Current configuration : 947 bytes

!

version 12.2

no service password-encryption

!

hostname s1

!

enable password matkhau

!

interface FastEthernet0/1

[…………]

> Để ý dòng tô đậm.

Sử dụng lệnh enable secret cisco (trong đó cisco là mật khẩu đặt mới) để thiết lập mật khẩu được lưu trữ ở dạng mã hóa trong file cấu hình của thiết bị.

s1#conf t

Enter configuration commands, one per line. End with CNTL/Z.

s1(config)#enable secret cisco

s1(config)#

> Kiểm tra lại, thoát ra chế độ user mode

> Gõ lệnh enable để vào chế độ privileged mode, sẽ bị hỏi mật khẩu, nhập matkhau > hệ thống sẽ không cho vào, nhập là cisco thì vào được. Lý do: là vì, nếu trong 1 switch tồn tại 2 dạng mật khẩu trên, thì mật khẩu được mã hóa sẽ được ưu tiên hơn.

> Sử dụng lệnh show running-config để kiểm tra

s1#show running-config

Building configuration...

Current configuration : 994 bytes

!

version 12.2

no service password-encryption

!

hostname s1

!

enable secret 5 $1$mERr$hx5rVt7rPNoS4wqbXKX7m0

enable password matkhau

!

> Xóa các mật khẩu vừa đặt bằng thêm từ “no” ở phía trước lệnh.

s1(config)#

s1(config)#no enable password

s1(config)#no enable secret

s1(config)#

> Thoát ra chế độ user mode, vào lại chế độ privileged mode để kiểm tra lại.

---------------------------------

Tham khảo:

  1. Todd Lammle, “CCNA: Cisco Certified Network Associate Study Guide – Six Edittion”, 2007.
  2. Diane Teare, “Authorized Self-Study Guide Designing for Cisco Internetwork Solutions (DESGN) Second Edition”, 2008.
  3. Internet

Thiết kế mạng_3


Giới thiệu bộ giao thức TCP/IP

Đây là bộ giao thức được sử dụng phổ biến nhất. Mối quan hệ giữa năm tầng của bộ giao thức TCP/IP và bảy tầng của mô hình OSI được minh họa trong hình dưới đây.

Application

Application
Presentation

Sessision

Transport

Transport
Network

Internet
Data link

Data link
Physical

Physical
OSI

TCP/IP
Năm tầng của bộ giao thức TCP/IP gồm: application, transport, internet, data link và physical. Hai tầng data link và physical đôi khi được nhóm lại thành 1 tầng, gọi là tầng network interface (tầng giao tiếp mạng) hoặc network access hoặc host-to-network.
Tầng application của TCP/IP bao gồm các chức năng của tầng application, presentation và session trong mô hình OSI.
Các ứng dụng trong tầng application bao gồm:
-         FTP (File Transfer Protocol) và TFTP (Trivial File Transfer Protocol): truyền file giữa các thiết bị.
-         SMTP (Simple Mail Transfer Protocol) và POP3 (Post Office Protocol): cung cấp dịch vụ email.
-         HTTP (HyperText Transfer Protocol): truyền thông tin giữa WWW server và trình duyệt web.
-         Telnet (telecommunication network hoặc terminal network hoặc teletype network): cung cấp dịch vụ kết nối và thao tác với một máy tính ở xa thông qua môi trường mạng LAN hoặc Internet.
-         DNS (domain name system): chuyển đổi tên của thiết bị mạng (tên miền) sang địa chỉ (IP) và ngược lại.
-         SNMP (simple network management protocol): sử dụng để quản lý và theo dõi mạng.
-         DHCP (dynamic host configuration protocol): cung cấp địa chỉ IP động cho thiết bị.

Các giao thức tầng transport của bộ giao thức TCP/IP

Tầng này gồm hai giao thức:
-         TCP (transmission control protocol): giao thức TCP cung cấp khả năng truyền dữ liệu tin cậy và có yêu cầu thiết lập kết nối (hướng kết nối). Trước khi truyền dữ liệu, TCP trên thiết bị nguồn sẽ thiết lập một kết nối với TCP trên thiết bị đích, thực hiện đồng bộ giữa hai thiết bị. Trong quá trình trao đổi dữ liệu giữa hai thiết bị sẽ có cơ chế hồi báo, nếu bên nhận chưa nhận đủ dữ liệu nó sẽ yêu cầu bên gửi thực hiện gửi lại phần dữ liệu còn thiếu. Ví dụ: FTP là ứng dụng sử dụng giao thức TCP, giao thức này giúp FTP truyền dữ liệu đúng và đủ.
-         UDP (user datagram protocol): giao thức UDP cung cấp cơ chế truyền dữ liệu không có hồi báo, không thực hiện thiết lập kết nối trước khi truyền (connectionless). Nói cách khác, UDP không đảm bảo tất cả dữ liệu đã được gửi đi từ máy gửi sẽ đến máy đích. Việc kiểm tra dữ liệu đã được truyền đi có thành công hay không? đầy đủ hay chưa? có phải truyền lại hay không? là nhiệm vụ của các tầng cao hơn hoặc của người sử dụng. Ví dụ: TFTP là một ứng dụng sử dụng UDP. Sau khi nhận được dữ liệu, TFTP sẽ kiểm tra lỗi, kiểm tra tính toàn vẹn của dữ liệu, nếu có lỗi xảy ra, nó sẽ cảnh báo người dùng và yêu cầu truyền lại toàn bộ dữ liệu.
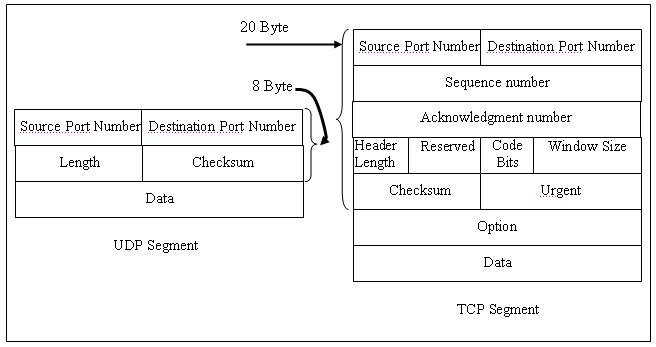
Hình sau minh họa các trường trong gói dữ liệu của TCP và UDP (PDU tại tầng này là segment)


Các trường của 1 UDP segment:
-         Source port number và destination port number (mỗi trường 16 bit): là các số nguyên không âm cho biết giao thức của tầng bên trên (tầng application) tại máy gửi và máy nhận.
-         Length (16 bit): kích thước của vùng header và data, đơn vị tính là từ nhớ 32-bit (32-bit word).
-         Checksum (16 bit): giá trị kiểm tra (checksum) của trường header và data, được sử dụng để đảm bảo dữ liệu (segment) đã nhận được là chính xác.
-         Data (kích thước có thể thay đổi): PDU của tầng bên trên.
Các trường của một TCP segment:
-         Source port number và destination port number (mỗi trường 16 bit): là các số nguyên không âm cho biết giao thức của tầng bên trên (tầng application) tại máy gửi và máy nhận.
-         Sequence number và acknowledgment number (mỗi trường 32 bit): là các số nguyên, được sử dụng để kiểm soát quá trình truyền dữ liệu, giúp đảm bảo các gói dữ liệu nhận được có thứ tự chính xác và đảm bảo dữ liệu gửi đã tới được đích.
-         Header length (4 bit): kích thước của header, tính bằng từ nhớ 32-bit.
-         Reserved (6 bit): không sử dụng, mang giá trị 0.
-         Code bit (6 bit): mã xác định kiểu của segment. Ví dụ, bit SYN (synchronize) được sử dụng để thiết lập phiên kết nối, bit ACK (acknowledge) được sử dụng để hồi báo, và bit FIN (finish) được sử dụng để đóng phiên kết nối.
-         Window size (16 bit): số octet mà thiết bị nhận có thể tiếp nhận, trước khi phải gửi một hồi báo cho thiết bị gửi, một octet gồm tám bit dữ liệu.
-         Checksum (16 bit): giá trị kiểm tra của trường header và data, được sử dụng để đảm bảo dữ liệu đã nhận được là chính xác.
-         Urgent (16 bit): báo hiệu kết thúc của phần dữ liệu cần truyền gấp.
-         Option (0 hoặc 32 bit): là trường tùy chọn, xác định kích thước tối đa của một TCP segment.
-         Data (kích thước không cố định): dữ liệu của tầng phía trên.
Chú ý, header của UDP có kích thước nhỏ hơn header của TCP. UDP không cần các trường sequence, acknowledgment, window size, vì nó không cần cơ chế đảm bảo truyền tin cậy, không thiết lập và duy trì kết nối.
Port number
TCP và UDP sử dụng port number để phân biệt các ứng dụng đang chạy trên cùng một thiết bị.
Port number được chia thành ba loại: well-known, registered và public/private.
-         Well-known là các port có giá trị từ 0 -> 1023, dùng cho các ứng dụng phổ biến. Ví dụ:
o       FTP: TCP sử dụng port 20 cho truyền dữ liệu (data) và port 21 cho điều khiển (control).
o       TFTP: UDP sử dụng port 69.
o       SMTP: TCP sử dụng port 25.
o       POP3: TCP sử dụng port 110.
o       HTTP: TCP sử dụng port 80.
o       Telnet: TCP sử dụng port 23.
o       DNS: TCP và UDP sử dụng port 53.
o       SNMP: UDP sử dụng port 161.
-         Registered là các port có giá trị từ 1024 -> 49151, người dùng muốn sử dụng các port này, cần phải đăng kí với tổ chức IANA.
-         Public/private là các port có giá trị từ 49152 -> 65535, người dùng được phép sử dụng tự do các port này mà không cần đăng kí.
Hình dưới đây minh họa thiết bị tại Toronto đang mở một phiên làm việc Telnet với thiết bị ở London. Để ý là, giá trị source port từ Toronto là 50051, nghĩa là, Toronto ghi nhận phiên làm việc telnet này với London ở cổng 50051, để phân biệt với các phiên làm việc telnet khác có thể đang chạy trên chính máy Toronto.
Thiết bị tại London nhận được gói tin với giá trị dest port là 23, nó nhận ra đây là một phiên làm việc telnet. Trong gói trả lời, nó sử dụng dest port là 50051, với giá trị dest port này, Toronto sẽ biết đây là phiên telnet mà nó đã mở để làm việc với London.


Sequencing (sắp tuần tự), acknowledgment (hồi báo) và Windowing (khung truyền) của TCP

Để minh họa hoạt động của TCP, hãy xem xét một phiên làm việc của TCP từ lúc thiết lập kết nối, truyền dữ liệu  và đóng kết nối.
Một kết nối TCP được thiết lập bằng quá trình “three-way handshake” – ba lần bắt tay. Quá trình này sử dụng trường code bit (SYN, ACK), trường sequence number và acknowledgment number.
Hình sau thể hiện quá trình “three-way handshake”:


Ở ví dụ trên, người dùng tại Toronto muốn thiết lập một phiên làm việc dựa trên TCP với  thiết bị ở London để chạy chương trình telnet.
Bước đầu tiên của “three-way handshake” là bước khởi tạo, Toronto gửi đi một segment với bit SYN được thiết lập – có nghĩa là nó muốn bắt đầu một phiên làm việc và thực hiện đồng bộ với London. Segment này có giá trị sequence number khởi tạo là 21.
Giả sử thiết bị tại London đồng ý thiết lập phiên làm việc, nó sẽ gửi lại một segment với bit SYN được thiết lập. Ngoài ra, bit ACK cũng được thiết lập, vì London phải gửi hồi báo cho Toronto biết là đã nhận được segment mà Toronto đã gửi trước đó. Giá trị acknowledgment number được thiết lập là 22, chỉ ra rằng London đang mong nhận được segment thứ 22, tức là nó đã nhận được segment 21. Segment mới thiết lập giá trị sequence number là 75.
Cuối cùng, Toronto trả lời bằng một segment hồi báo với sequence number là 22 (như London đang mong đợi), và acknowledgment number là 76, chỉ ra rằng, nó đang mong đợi segment thứ 76, nghĩa là segment thứ 75 đã truyền tới đích thành công. Phiên làm việc đã được thiết lập, và hai máy Toronto và London có thể bắt đấu trao đổi dữ liệu.
Chú ý: sequence và acknowledgment number chính là số octet, chứ không phải số segment. Để dễ hiểu, ở ví dụ trên đã giả sử một segment là một octet dữ liệu. Trong thực tế điều này không đúng.
Trường window size trong segment có nhiệm vụ kiểm soát lưu lượng (flow) của phiên truyền dữ liệu. Nó cho biết số octet mà một thiết bị có thể nhận trước khi phải gửi một hồi báo. Vì mỗi thiết bị có khả năng tiếp nhận dữ liệu khác nhau (nếu thiết bị quá bận nó sẽ yêu cầu gửi số lượng dữ liệu ít hơn), nên mỗi thiết bị có thể có windows size khác nhau. Ví dụ minh họa trong hình dưới đây.

Ví dụ ở hình trên, window size tại Toronto có giá trị 3, và tại London có giá trị 2. Vì vậy, khi Toronto gửi dữ liệu tới London, nó có thể gửi hai octet trước khi phải đợi một hồi báo, Ngược lại, khi London gửi dữ liệu tới Toronto, nó có thể gửi ba octet trước khi phải đợi một hồi báo.
Chú ý: window size được tính bằng số octet có thể gửi, không phải số segment. Để dễ hiểu, ví dụ ở trên đã coi một segment có kích thước bằng một octet. Thực tế, kích thước của window size lớn hơn nhiều so với ví dụ, điều này cho phép thiết bị truyền một khối lượng lớn dữ liệu giữa các lần hồi báo.
Sau khi toàn bộ dữ liệu của phiên đã được truyền, phiên làm việc sẽ được đóng. Quá trình đóng cũng tương tự như quá trình thiết lập, cũng sử dụng “handshake”, gồm bốn bước, được minh họa trong hình sau:


Ở hình trên, Toronto muốn đóng phiên telnet với London. Bước đầu tiên của quá trình “handshake” là Toronto gửi một segment với bit FIN được thiết lập, với mục đích là kết thúc phiên làm việc. Segment này cũng bao gồm sequence number mà Toronto đang sử dụng (sequence number = 107).
London ngay lập tức trả lời yêu cầu của Toronto. Với segment có bit ACK được thiết lập và giá trị của ack = 108, có nghĩa là London đã nhận được segment số 107. Segment của London thiết lập sequence number 322. Sau đó London thông báo cho ứng dụng telnet biết là kết nối telnet từ Toronto tới nó đã bị đóng (đóng một chiều, từ Toronto tới London).
Khi ứng dụng tại London gửi yêu cầu đóng kết nối chiều ngược lại, London sẽ gửi một segment mới, với cờ FIN được thiết lập, nghĩa là muốn đóng phiên làm việc.
Cuối cùng, Toronto đáp lại với một segment hồi báo có acknowledgment number = 323 (nghĩa là thiết bị này đã nhận được segment 322). Phiên làm việc bây giờ đã được đóng ở cả hai phía.
-------------------------------------------------------
LGC - Lược dịch “Designing for Cisco Internetwork Solutions” 


Thiết kế mạng_2

LAN và WAN

LAN là hệ thống mạng được sử dụng để kết nối các máy tính trong một phạm vi nhỏ, để chia sẻ tài nguyên. Phạm vi thường có bán kính nhỏ hơn vài trăm mét. Vì vậy, mạng LAN thường được sử dụng để kết nối các thiết bị trong cùng một phòng, một tòa nhà hoặc một khuôn viên trường học (campus).
Mạng LAN là một hệ thống thường xuyên kết nối, không như mạng quay số (dial-up) hoặc các mạng khác cần phải khởi tạo kết nối mỗi khi cần truyền dữ liệu.
Mạng LAN thường do các tổ chức, công ty thiết lập và sở hữu. Chi phí truyền dữ liệu trong mạng LAN không cao. Hiện nay, có rất nhiều công nghệ mạng LAN đang được sử dụng, ví dụ:
-         Ethernet và IEEE802.3, truyền dữ liệu ở tốc độ 10 Mbps, sử dụng công nghệ CSMA/CD (carrier sense multiple access collision detect). Khi một thiết bị CSMA/CD cần truyền dữ liệu, nó sẽ lắng nghe xem có thiết bị nào (multiple access) sử dụng đường truyền (carrier sense) hay không. Nếu không có, nó sẽ bắt đầu gửi dữ liệu, và luôn luôn lắng nghe trong suốt quá trình truyền (collision detect), để nếu có thiết bị khác cũng gửi ra ở cùng thời điểm thì cả hai thiết bị đều phải bắt đầu lại việc lắng nghe và gửi lại gói dữ liệu, pha truyền trước xem như thất bại.
-         Fast Ethernet, truyền dữ liệu ở tốc độ 100 Mbps, được đặc tả trong IEEE802.3u, sử dụng công nghệ CSMA/CD.
-         Gigabit Ethernet, truyền dữ liệu ở tốc độ 1 Gbps, được đặc tả trong IEEE802.3z và 802.3ab, sử dụng công nghệ CSMA/CD.
-         Wireless LAN (WLAN), mạng LAN không dây, được đặc tả trong IEEE802.11, tốc độ truyền dữ liệu 54Mbps đối với chuẩn 802.11g. Và 150Mbps đối với chuẩn 802.11n. WLAN sử dụng công nghệ CSMA/CA (carrier sense multiple access collision avoidance).
Hình sau minh họa một số chuẩn mạng LAN và WAN.

 
Mạng WAN được sử dụng để kết nối các mạng LAN cách xa nhau. Tốc độ truyền dữ liệu trên mạng WAN chậm hơn so với mạng LAN, và thường yêu cầu động tác kết nối trước khi truyền dữ liệu, mạng WAN được sở hữu bởi các công ty cung cấp dịch vụ (service provider). Bạn phải trả phí cho nhà cung cấp dịch vụ khi sử dụng mạng WAN. Phí có thể trả cố định theo tháng, hoặc thay đổi tùy theo lượng sử dụng và khoảng cách.
Cũng như mạng LAN, mạng WAN hiện tại cũng có rất nhiều công nghệ đang được sử dụng. Mạng WAN được đặc tả tại hai tầng thấp của mô hình OSI. Một số ít được đặc tả ở tầng 3 (ví dụ ISDN). Các công nghệ mạng WAN cung cấp cho khách hàng phụ thuộc vào hạ tầng thiết bị hiện có, giá thành triển khai dịch vụ. Một số công nghệ WAN phổ biến:
-         Mạng chuyển mạch gói (packet-switched network): hệ thống mạng cho phép chia sẻ hạ tầng của nhà cung cấp dịch vụ. Nhà cung cấp dịch vụ tạo ra các mạch ảo cố định và các mạch ảo tạm thời để truyền dữ liệu giữa các vùng thuê bao khác nhau. Ví dụ, Frame Relay là mạng chuyển mạch gói.
-         Mạng leased line: là kết nối điểm tới điểm (point - to - point) được dành riêng cho mục đích truyền dữ liệu; được các công ty, tổ chức thuê riêng từ nhà cung cấp dịch vụ. Công nghệ sử dụng trong hệ thống mạng này là PPP và HDLC (High-Level Data Link Control).
-         Mạng chuyển mạch mạch hay chuyển mạch kênh (circuit-switched network): là đường kết nối vật lý dành riêng trong suốt quá trình truyền dữ liệu giữa hai vị trí. Ví dụ: công nghệ ISDN BRI (Basic Rate Interface).
-         Mạng DSL: sử dụng băng thông không dùng đến của đường truyền thoại truyền thống để truyền dữ liệu với tốc độ cao hơn so với mạng quay số (dial up) trước đây. Công nghệ được sử dụng phổ biến hiện nay là ADSL. ADSL là công nghệ DSL bất đối xứng (asymmetric), nghĩ là tốc độ tải dữ liệu xuống (download) nhanh hơn rất nhiều so với tốc độ tải dữ liệu lên (upload) (thường là 8:1). Công nghệ mạng này phù hợp với nhu cầu sử dụng của đa số người dùng. ADSL cho phép cùng một lúc vừa thực hiện gọi điện thoại vừa sử dụng Internet. Cả hai dùng chung một đường dây điện thoại.
-         Cable: sử dụng phần băng thông không dùng đến của mạng truyền hình cáp đề truyền dữ liệu với tốc độ cao hơn so với mạng quay số truyền thống.

Các thiết bị mạng

Các thiết bị mạng chủ yếu được sử dụng gồm: hub, switch, và router.
Một số thuật ngữ liên quan đến hoạt động của các thiết bị mạng: domain, bandwidth, unicast, multicast.
-         Domain: là tập hợp các máy tính cụ thể nào đó của một mạng.
-         Bandwidth: băng thông mạng, cho biết lượng dữ liệu truyền qua một hệ thống mạng trong một đơn vị thời gian.
-         Unicast: chỉ truyền cho một thiết bị cụ thể.
-         Broadcast: truyền cho tất cả các thiết bị trong một phạm vi cụ thể; quá trình này cần dùng tới một địa chỉ đặc biệt gọi là địa chỉ broadcast.
-         Multicast: truyền cho một nhóm thiết bị cụ thể nào đó; quá trình này cũng cần sử dụng địa chỉ đặc biệt.
-         Bandwidth domain (collision domain trong mạng Ethernet): là một tập hợp các thiết bị mà có chia sẻ băng thông với nhau.
-         Broadcast domain: là một tập hợp các thiết bị có thể nhận broadcast (có thể cả multicast) từ các thiết bị khác.
Hai thiết bị nằm trong cùng một collision domain thì chắc chắn cũng nằm cùng trong một broadcast domain. Tuy nhiên, hai thiết bị cùng nằm trong một broadcast domain thì chưa chắc đã cùng nằm trong cùng một bandwidth domain.

Hub

Mạng Ethernet LAN thường sử dụng cáp UTP và đầu nối RJ45, vì cáp này chỉ có hai đầu, do vậy, chỉ kết nối được hai máy tính lại với nhau, nếu muốn kết nối nhiều hơn hai máy tính thì phải sử dụng thêm thiết bị khác để kết nối. Thiết bị đó là hub.
Hub làm việc ở tầng 1. Về mặt logic hub biến các thiết bị có kết nối với nó thành một khối trong mạng LAN.
Đối với hub, switch, hoặc router, cổng kết nối của các thiết bị này gọi là port hoặc interface. (lưu ý, khái niệm port này khác với number port trong bộ giao thức TCP/IP).
Hub không phải là một thiết bị thông minh, khi nó nhận được dữ liệu trên một cổng bất kì, nó sẽ gửi dữ liệu đó tới tất cả các cổng còn lại. Do vậy, các thiết bị có kết nối tới hub sẽ nhận được mọi thứ mà các thiết bị khác gửi, cho dù dữ liệu đó là gửi cho nó hay không? Mạng kết nối bằng hub giống như trong một phòng đông người, nếu chỉ có mình bạn nói thì những người khác có thể nghe bạn, tuy nhiên nếu có nhiều hơn một người nói thì sẽ tạo thành các tiếng ồn trong phòng.
Các thiết bị kết nối với hub tạo thành một collision domain và một broadcast domain.
Hub có thể coi là một repeater.

Switch

Trường hợp có nhiều người trong một phòng cùng nói một lúc sẽ dẫn tới không ai nghe được của ai, cũng giống như các máy tính được đấu nối vào một hub. Để khắc phục hạn chế này các mạng LAN thường sử dụng switch layer 2 thay cho hub.
Switch cũng có chức năng đấu nối như hub, tuy nhiên, có một ưu điểm là switch cho phép các kết nối tới nó có thể thực hiện giao tiếp đồng thời mà không ảnh hưởng đến các kết nối khác.
Switch hoạt động ở tầng 2 của mô hình OSI, thông minh hơn hub, switch chỉ gửi dữ liệu tới đúng cổng mà dữ liệu cần đi tới, các cổng còn lại không được nhận dữ liệu này, điều này làm giảm việc gửi dữ liệu dư thừa tới các cổng còn lại.
Switch đọc địa chỉ MAC nguồn và đích của frame, và do switch có thể ghi nhớ port nào thuộc về thiết bị (địa chỉ MAC) nào, nên nó sẽ gửi dữ liệu tới chính xác thiết bị cần nhận.
Tuy nhiên, nếu switch nhận được một frame mà địa chỉ đích là broadcast hoặc multicast, nó sẽ gửi frame tới tất cả các port.
Tất cả các thiết bị kết nối tới một port của switch là một collision domain, các thiết bị kết nối vào các port khác nhau của switch tạo ra các collision domain khác nhau. Mặc định, tất cả các thiết bị kết nối tới một switch là một broadcast domain.

So sánh giữa switch và bridge

Về bản chất thì switch giống bridge. Tuy nhiên có những điểm khác biệt giữa hai thiết bị này là:
-         Switch nhanh hơn bridge, vì switch chuyển mạch dựa trên nền tảng phần cứng, trong khi bridge chuyển mạch dựa trên phần mềm.
-         Switch có thể kết nối các mạng LAN có băng thông khác nhau. Ví dụ, một mạng Ethernet LAN 10Mbps có thể kết nối với mạng Ethernet LAN 100 Mbps thông qua switch. Ngược lại tất cả các port của bridge chỉ hỗ trợ một loại băng thông.
-         Thông thường, switch nhiều cổng hơn bridge.
-         Các switch hiện đại có nhiều chức năng hơn bridge.

Router

Router là thiết bị hoạt động tại tầng 3, thông minh hơn hub và switch. Router được sử dụng để kết nối các mạng LAN. Có thể sử dụng router để kết nối trực tiếp các mạng LAN hoặc thông qua môi trường WAN, Internet.
Router sử dụng địa chỉ của tầng 3: địa chỉ IP của TCP/IP hoặc địa chỉ IPX của Novell.
Router không quảng bá thông tin ra tất cả các cổng giống như hub, cũng không quảng bá các gói tin broadcast tới tất cả các cổng như switch, do đó router có thể được sử dụng để kiểm soát lưu lượng mạng.
Router đọc địa chỉ nguồn và địa chỉ đích của gói tin để xác định đường đi tốt nhất cho gói tin, chỉ gửi gói tin tới đúng nơi cần đến. Router giúp các mạng LAN trao đổi dữ liệu với nhau.
Các thiết bị kết nối tới cùng 1 cổng của router thì cùng collision domain, và cũng cùng broadcast domain.
Mặc định, router chỉ chuyển tiếp các gói tin unicast và các gói tin đặc biệt gọi là directed broadcast.
 --------------------------------------------------------------
LGC - Lược dịch “Designing for Cisco Internetwork Solutions”